ISO/IEC 27001 Information Security Management System Lead Auditor Training Course – Self Study (Cognicert)

Wishlist Share

About Course

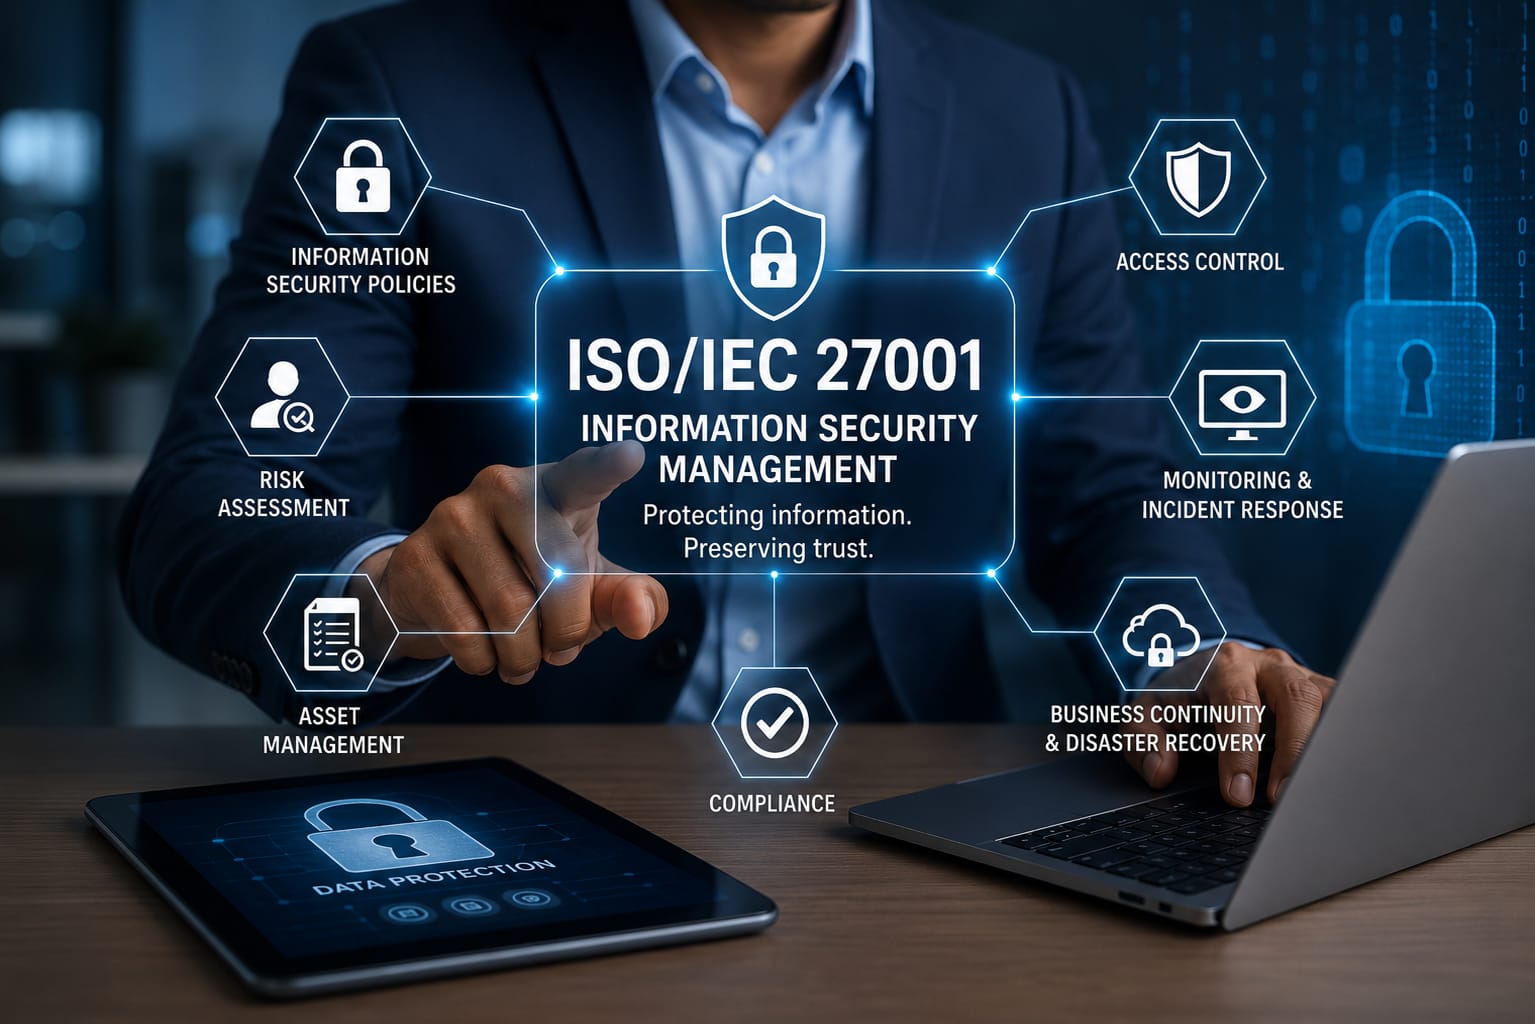
ISO/IEC 27001 Information Security Management System (ISMS) Lead Auditor Training Course – Cognicert Certified Self-Study programme is a flexible, self-paced course designed to equip participants with the knowledge and practical competencies required to audit Information Security Management Systems in accordance with ISO/IEC 27001:2022.

This course focuses on information security principles, audit methodologies, and risk-based auditing approaches that support the protection of confidentiality, integrity, and availability of information assets. It enables learners to independently study how to plan, conduct, report, and follow up on ISMS audits.

Through structured learning materials, case studies, and practical exercises, participants gain the skills needed to perform internal and external audits while supporting organizational compliance and certification readiness.

Show More

What Will You Learn?

  • Understand ISO 27001:2022 requirements and ISMS principles.
  • Apply ISO 19011 auditing guidelines in practice.
  • Plan and conduct ISO 27001 audits independently.
  • Evaluate information security risks and controls.
  • Identify and report nonconformities effectively.
  • Support certification and compliance processes.
  • Strengthen organizational information security systems.
  • Apply risk-based audit techniques.
  • Develop audit leadership skills.
  • Prepare for Cognicert Lead Auditor certification.

Course Content

Introduction to Information Security and ISO 27001
Fundamentals of information security CIA triad (Confidentiality, Integrity, Availability) Overview of ISO/IEC 27001:2022 Importance of ISMS in organizations

ISO 27001 Framework and Structure
ISO 27001 clauses and requirements Risk-based thinking in ISMS Integration with other management systems (ISO 9001, ISO 42001, etc.) Organizational context and leadership

Information Security Risk Management
Risk identification and assessment Threats, vulnerabilities, and impacts Risk treatment and Statement of Applicability (SoA)

ISO 27001 Annex A Controls
Security control categories Access control and identity management Cryptography and data protection Incident management and monitoring

Audit Principles and ISO 19011 Guidelines
Audit principles and ethics Audit planning and preparation Audit evidence collection techniques Audit programme management

Conducting ISMS Audits
Audit execution techniques Interviewing and sampling methods Nonconformity identification Audit reporting and documentation

Lead Auditor Responsibilities
Roles of a lead auditor Audit team coordination Communication with auditees Professional ethics and conduct

ISMS Performance Evaluation
Monitoring and measurement Internal audit and management review KPIs for information security Continuous improvement processes

Certification and Compliance Process
Certification audit stages Surveillance audits Compliance obligations Common audit findings and corrective actions

Exam Preparation and Case Studies
Practical audit scenarios Real-world ISMS case studies Common auditing mistakes Preparation for certification examination

Student Ratings & Reviews
No Review Yet
No Review Yet